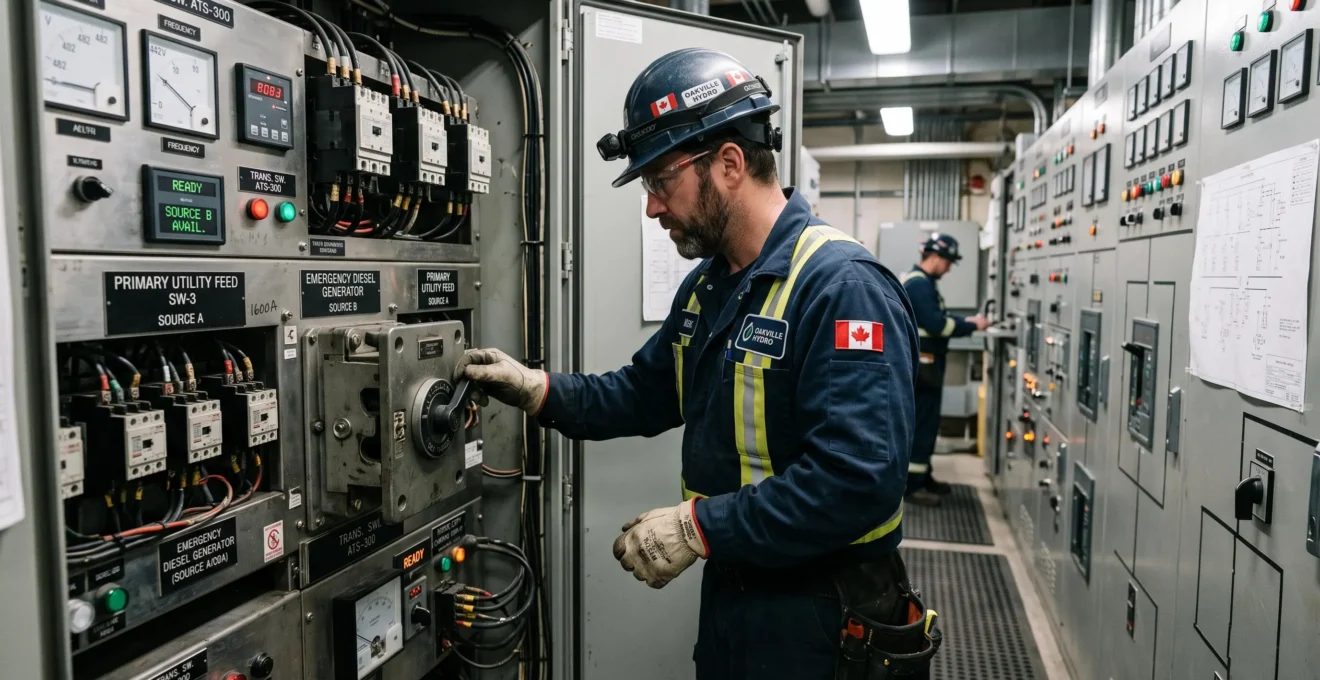
Une panne électrique peut interrompre l’approvisionnement en eau potable, désorganiser les communications d’urgence et fragiliser les établissements de santé. Au Canada, où les infrastructures doivent composer avec des distances importantes, des conditions climatiques parfois extrêmes et des réseaux interdépendants, la continuité des services essentiels constitue un enjeu de sécurité publique.
La protection de ces installations ne repose pas uniquement sur des équipements robustes ou sur la prévention des cyberattaques. Elle exige de comprendre les dépendances entre services, de prévoir des solutions de remplacement, de sécuriser les systèmes industriels et de préparer les équipes à intervenir lorsque plusieurs défaillances surviennent simultanément.
La résilience des infrastructures critiques désigne ainsi leur capacité à absorber une perturbation, à maintenir les fonctions prioritaires et à rétablir progressivement leurs activités. Cette responsabilité implique les exploitants, les municipalités, les fournisseurs technologiques et les autorités publiques, avec des exigences adaptées à chaque secteur et à chaque territoire.
Les principes essentiels pour limiter les interruptions de services
- Identifier les interdépendances : une panne locale peut toucher simultanément l’électricité, l’eau, les communications et les services de santé.
- Prévoir une autonomie vérifiable : redondance, alimentation de secours, cybersécurité et procédures de reprise doivent être adaptées à la durée des interruptions possibles.
- Préparer les équipes et les territoires : exercices de crise, contrôle des accès et solutions énergétiques locales renforcent la capacité de réponse lorsque les réseaux habituels deviennent indisponibles.
- Pourquoi une panne électrique peut-elle perturber plusieurs services publics simultanément ?
- Comment cartographier les dépendances critiques d’un réseau municipal d’eau potable ?
- Redondance matérielle ou système de secours : quelle stratégie pour une installation critique ?
- Quels risques présentent les équipements industriels qui ne reçoivent plus de mises à jour ?
- Quand réaliser un exercice de gestion de crise dans un service essentiel ?
- Comment sécuriser les comptes professionnels sans équipe informatique dédiée ?
- Batteries lithium-ion ou stockage thermique : quelle solution pour un micro-réseau nordique ?
- Comment déployer des micro-réseaux électriques fiables dans les régions isolées du Canada ?
Pourquoi une panne électrique peut-elle perturber plusieurs services publics simultanément ?
Une panne électrique peut provoquer une interruption simultanée de plusieurs services parce que l’électricité alimente des installations qui dépendent les unes des autres. Les stations de pompage, les réseaux de télécommunications, les systèmes de chauffage et certains équipements médicaux nécessitent une alimentation continue. Lorsque leurs dispositifs de secours sont insuffisants, une défaillance initialement limitée peut devenir une crise multisectorielle.
Ce phénomène correspond à une défaillance en cascade. Une station de traitement des eaux peut, par exemple, perdre sa capacité de pompage lors d’une interruption électrique. La baisse progressive de pression dans le réseau peut ensuite perturber l’alimentation de bâtiments publics, tandis qu’une défaillance des communications complique la coordination des interventions.
La Stratégie nationale sur les infrastructures essentielles reconnaît explicitement ces interdépendances, y compris entre provinces, territoires et frontières nationales. Elle identifie dix secteurs essentiels et souligne la nécessité d’une gestion coordonnée des risques. Cette approche est exposée dans la Stratégie nationale canadienne sur les infrastructures essentielles, publiée par Sécurité publique Canada.
La durée de l’interruption modifie profondément les mesures à prendre. Une panne de quelques heures peut être absorbée par des batteries, une alimentation sans interruption ou un générateur correctement dimensionné. Une interruption de plusieurs jours soulève d’autres difficultés : ravitaillement en carburant, disponibilité des équipes, conservation des produits thermosensibles et maintien des communications.
| Dimension | Interruption courte | Interruption prolongée |
|---|---|---|
| Alimentation de secours | Utilisation des réserves immédiatement disponibles | Besoin de ravitaillement et de maintenance continue |
| Eau potable | Maintien temporaire par réservoirs ou pompes secourues | Risque de perte de pression et de perturbation du traitement |
| Communications | Fonctionnement temporaire des équipements sur batterie | Épuisement possible des réserves énergétiques |
| Services de santé | Maintien des équipements prioritaires | Contraintes croissantes sur les fournitures, le personnel et les équipements |
La tempête de verglas de 1998 au Québec et l’ouragan Fiona de 2022 dans les provinces de l’Atlantique illustrent l’importance des événements météorologiques majeurs dans les risques pesant sur les réseaux électriques canadiens. Leur évocation souligne la nécessité d’envisager des interruptions longues, sans supposer que leurs conséquences ont été identiques dans tous les territoires touchés.
Une grande partie du Canada est reliée à des réseaux électriques nord-américains interconnectés. La North American Electric Reliability Corporation (NERC) contribue à l’encadrement de leur fiabilité par des normes dont l’application dépend des autorités et des installations concernées. Ces mécanismes réduisent certains risques systémiques, mais ne garantissent pas l’absence de panne.
La protection commence donc par une question opérationnelle : quels services cesseraient de fonctionner si l’électricité disparaissait maintenant, et pendant combien de temps pourraient-ils poursuivre leurs activités ? Cette interrogation conduit directement à la cartographie des installations critiques.
Comment cartographier les dépendances critiques d’un réseau municipal d’eau potable ?
La cartographie des dépendances d’un réseau municipal d’eau potable consiste à inventorier ses équipements essentiels, à identifier les ressources extérieures nécessaires à leur fonctionnement et à repérer les défaillances susceptibles d’interrompre la distribution. Cette analyse doit intégrer les installations physiques, les systèmes informatiques industriels et les délais d’autonomie disponibles avant qu’une panne ne compromette le service.
Une municipalité peut organiser ce travail en trois étapes complémentaires, sans nécessiter initialement un modèle informatique complexe.
- Recenser les actifs critiques : stations de pompage, installations de traitement, réservoirs, dispositifs de désinfection, systèmes de contrôle industriel et équipements de télémétrie.
- Identifier les dépendances : alimentation électrique, communications, réactifs de traitement, transport, maintenance et fournisseurs spécialisés nécessaires à chaque actif.
- Repérer les points de défaillance uniques : composants ou services dont la perte empêcherait le fonctionnement d’une installation malgré la disponibilité des autres équipements.
Le système de supervision et d’acquisition de données, généralement appelé SCADA, occupe une place particulière dans cette analyse. Il peut permettre de surveiller les pressions, les niveaux des réservoirs, les débits et certains procédés de traitement. Sa défaillance peut réduire la visibilité des opérateurs, voire empêcher certaines commandes à distance.
La dépendance est double : un système SCADA nécessite une alimentation électrique et peut également être exposé à des incidents informatiques. L’incident survenu à Oldsmar, en Floride, en 2021, impliquant une modification non autorisée de paramètres de traitement de l’eau, constitue un exemple de risque cyberphysique. Il ne démontre pas à lui seul qu’une intrusion aboutit nécessairement à une contamination : les dispositifs de contrôle, les procédures et l’intervention humaine restent déterminants.
Pour transformer cet inventaire en outil de décision, chaque installation peut recevoir un indicateur de temps de survie autonome. Il représente la durée pendant laquelle une fonction essentielle peut être assurée sans un apport extérieur donné, dans des conditions de fonctionnement définies.
Cas pratique hypothétique : station de pompage municipale
Une municipalité imagine une interruption simultanée du réseau électrique et de sa connexion de télécommunications. Elle vérifie quelles pompes disposent d’une alimentation indépendante, combien de temps les réservoirs peuvent soutenir la demande, quelles opérations demeurent possibles localement et à quel moment une intervention humaine devient nécessaire.
La carte des dépendances permet alors d’identifier les fonctions à secourir en priorité. Les durées d’autonomie doivent être calculées à partir des capacités réelles, des besoins en eau et des essais opérationnels ; aucune valeur uniforme ne peut être présumée.
Au Canada, les exigences applicables à l’eau potable varient selon les compétences et les territoires. Le régime fédéral ne constitue pas un règlement général unique imposant une méthode identique à tous les réseaux municipaux. En Ontario, la Loi de 2002 sur la salubrité de l’eau potable encadre notamment l’exploitation et la gestion de la qualité de l’eau, tandis que la protection des sources relève également d’autres dispositifs provinciaux.
La cartographie des dépendances soutient la gestion de ces risques, sans se substituer aux obligations particulières de surveillance, de traitement, de certification ou de protection des sources. Les exigences doivent être vérifiées dans la province ou le territoire concerné.
Cartographier les dépendances en cinq livrables
- Créer l’inventaire : établir un registre des équipements essentiels avec leur localisation et leur fonction.
- Tracer les dépendances : produire un schéma reliant chaque équipement à ses besoins énergétiques, numériques, matériels et humains.
- Repérer les défaillances uniques : dresser une liste des composants dont l’indisponibilité pourrait arrêter une fonction prioritaire.
- Évaluer l’autonomie : renseigner une fiche indiquant la durée estimée de fonctionnement sans chaque ressource externe et les hypothèses utilisées.
- Établir les priorités : valider un tableau d’actions précisant les équipements à protéger, les essais à réaliser et les responsables désignés.
Une fois les équipements les plus sensibles identifiés, l’étape suivante consiste à déterminer s’il faut les doubler, prévoir une alimentation indépendante ou combiner les deux approches.
Redondance matérielle ou système de secours : quelle stratégie pour une installation critique ?
La redondance matérielle protège une installation contre la défaillance d’un équipement, tandis qu’un système de secours assure une fonction lorsque sa source principale devient indisponible. Ces stratégies répondent à des risques différents et sont souvent complémentaires. Le choix dépend de la criticité du service, de l’autonomie exigée et des ressources nécessaires à l’entretien des dispositifs.
Une architecture de redondance N+1 prévoit, par exemple, un équipement supplémentaire par rapport au nombre nécessaire pour répondre à la demande prévue. Dans une station de pompage, une pompe de réserve peut prendre le relais d’une unité défectueuse, à condition que les commandes, les conduites et l’alimentation permettent effectivement ce basculement.
Un générateur de secours ou une alimentation sans interruption répond à un autre besoin : maintenir l’électricité lorsque la source habituelle est coupée. Une pompe redondante raccordée au même tableau électrique que les autres ne résout donc pas, à elle seule, une panne générale de ce tableau.
| Critère | Redondance matérielle | Système de secours |
|---|---|---|
| Risque principalement couvert | Défaillance d’un composant | Indisponibilité d’une source principale |
| Exemple | Pompe supplémentaire, automate redondant | Générateur, batterie, alimentation sans interruption |
| Investissement | Achat et intégration des équipements supplémentaires | Achat, installation et raccordement du dispositif de secours |
| Entretien | Maintenance de plusieurs équipements | Essais de démarrage, maintenance, contrôle du stockage énergétique |
| Limite importante | Vulnérabilité possible aux causes communes | Autonomie limitée par les ressources disponibles |
Trois questions guident l’arbitrage : quelle interruption le service peut-il tolérer, quelle autonomie doit être garantie dans les scénarios retenus et quel budget d’exploitation peut être maintenu durablement ? Une installation vitale peut nécessiter plusieurs niveaux de protection. Un bâtiment dont certaines fonctions peuvent être suspendues temporairement peut adopter une stratégie plus ciblée.
Le principal piège réside dans les défaillances de cause commune. Deux systèmes indépendants en apparence peuvent partager un même poste électrique, une même salle exposée à l’inondation ou un même dispositif de commande. Une panne unique suffit alors à neutraliser les deux voies.
De même, un générateur peut disposer d’une capacité théorique satisfaisante mais devenir inutilisable si son carburant s’est dégradé, si son dispositif de démarrage est défaillant ou si le transfert automatique n’a jamais été vérifié dans des conditions représentatives.
Au Canada, la norme CSA C282 encadre les systèmes d’alimentation électrique de secours pour les bâtiments visés par son domaine d’application et par les règles qui la rendent applicable. Elle prévoit notamment des exigences d’inspection, de maintenance et d’essais périodiques, y compris des vérifications mensuelles et annuelles. Les modalités précises dépendent de l’édition adoptée, du type d’installation et de la réglementation locale.
Une stratégie efficace associe donc l’analyse des risques à des essais documentés. Il faut vérifier non seulement que les équipements démarrent, mais également qu’ils alimentent les charges prévues et que leurs performances restent acceptables pendant la durée exigée.
Cette protection physique ne suffit toutefois pas lorsque les équipements sont pilotés par des logiciels anciens ou des systèmes industriels difficiles à maintenir. Leur sécurité numérique devient alors une composante directe de la continuité opérationnelle.
Quels risques présentent les équipements industriels qui ne reçoivent plus de mises à jour ?
Les équipements industriels privés de mises à jour présentent deux risques majeurs : ils peuvent conserver des vulnérabilités informatiques connues et devenir plus difficiles à réparer lorsqu’une pièce ou une compétence spécialisée disparaît. Dans les services essentiels, ces difficultés augmentent le risque d’interruption prolongée, même lorsque les machines continuent à fonctionner normalement au quotidien.
Les automates programmables, les interfaces opérateur et les systèmes SCADA peuvent rester en exploitation pendant de nombreuses années. Leurs logiciels ne bénéficient pourtant pas nécessairement d’un support de sécurité aussi long que la durée de vie des installations physiques.
Cette différence crée une situation délicate : un équipement demeure techniquement utile, mais son fabricant peut ne plus produire de correctifs ou garantir la compatibilité avec les nouveaux environnements informatiques. Une vulnérabilité non corrigée devient particulièrement préoccupante lorsque l’équipement dispose d’un accès distant ou communique avec des systèmes moins protégés.
Le remplacement immédiat de tous les équipements anciens n’est cependant ni toujours nécessaire ni toujours réalisable. Une intervention non préparée sur un système industriel peut elle-même entraîner une interruption du processus qu’elle cherche à sécuriser.
Trois réponses doivent être étudiées selon la gravité des conséquences possibles :
- Le remplacement planifié : moderniser les équipements ne disposant plus d’un niveau de sécurité ou de maintenabilité acceptable, en prévoyant les essais de compatibilité.
- La segmentation du réseau : limiter les communications avec les systèmes anciens grâce à des zones séparées, à des règles de filtrage et, lorsque pertinent, à une zone démilitarisée industrielle.
- Les mesures compensatoires : renforcer les contrôles d’accès, la surveillance des communications, les journaux d’événements et la détection des comportements inhabituels.
Le Centre canadien pour la cybersécurité recommande aux organisations d’évaluer les risques associés aux équipements et logiciels qui ne peuvent plus être actualisés. Cette logique figure dans ses contrôles de base destinés aux petites et moyennes organisations. Ces recommandations générales doivent toutefois être adaptées aux contraintes particulières des environnements industriels.
La cybersécurité ne constitue qu’une partie du problème. Un automate ancien peut également devenir difficile à remplacer si les pièces ne sont plus fabriquées. La documentation peut être incomplète, les logiciels de programmation incompatibles avec les ordinateurs récents et les spécialistes de la technologie moins disponibles.
Pour limiter ces difficultés, un exploitant peut tenir un inventaire indiquant la version des équipements, leur statut de support, les dépendances logicielles, les pièces de rechange disponibles et les procédures de restauration. Cet inventaire sert à construire un calendrier de modernisation fondé sur les conséquences d’une panne plutôt que sur l’âge seul des matériels.
Même avec des systèmes entretenus et correctement isolés, un incident imprévu reste possible. La résilience dépend alors de la capacité des équipes à prendre les bonnes décisions avec des informations parfois incomplètes.
Quand réaliser un exercice de gestion de crise dans un service essentiel ?
Un exercice de gestion de crise doit être réalisé lorsque l’organisation a besoin de vérifier sa capacité de réponse face à un risque important ou à un changement de ses conditions d’exploitation. Il est particulièrement pertinent après une modification d’infrastructure, l’arrivée d’un fournisseur critique, un incident significatif ou avant une période saisonnière de vulnérabilité.
Aucune fréquence universelle ne convient à l’ensemble des services essentiels. Un réseau municipal d’eau potable, un établissement de santé et un exploitant énergétique ne présentent ni les mêmes contraintes ni les mêmes conséquences en cas d’arrêt.
Le calendrier des exercices peut s’appuyer sur plusieurs déclencheurs : la mise en service d’un nouvel équipement critique, l’évolution des procédures d’astreinte, la modification d’une dépendance externe ou un incident survenu chez un organisme comparable. Les périodes de verglas, les tempêtes et les épisodes de chaleur extrême peuvent également justifier une préparation ciblée.
Le guide canadien de gestion des risques des infrastructures essentielles, publié par Sécurité publique Canada, distingue plusieurs formes d’exercices permettant d’évaluer progressivement les moyens d’intervention.
| Type d’exercice | Objectif | Précaution principale |
|---|---|---|
| Exercice sur table | Discuter des décisions, rôles et communications sans agir sur les équipements | Vérifier que les responsabilités sont réellement comprises |
| Exercice fonctionnel | Mettre en œuvre certaines procédures ou fonctions d’intervention | Encadrer les manipulations et protéger les opérations courantes |
| Exercice opérationnel complet | Simuler une mobilisation étendue dans des conditions proches d’une crise | Évaluer les risques que l’exercice lui-même présente pour la continuité du service |
Cette progression est particulièrement utile lorsque les équipes disposent de peu d’expérience. Commencer par une simulation complète peut introduire des risques inutiles, notamment lorsqu’elle implique des manœuvres électriques ou hydrauliques susceptibles d’affecter les usagers.
Un scénario crédible peut combiner deux perturbations : une panne électrique et une indisponibilité des communications, par exemple. L’objectif n’est pas de rendre l’exercice artificiellement difficile, mais de vérifier comment les responsables établissent leurs priorités lorsque leurs moyens habituels ne sont plus disponibles.
Répéter systématiquement un scénario identique comporte aussi une limite. Les participants peuvent apprendre à anticiper le déroulement plutôt qu’à analyser une situation nouvelle. À l’inverse, un événement extrêmement improbable, sans rapport avec les vulnérabilités locales, risque de mobiliser des ressources sans produire d’apprentissage pertinent.
Le débriefing documenté constitue une étape indispensable. Il doit comparer les décisions prises aux procédures existantes, identifier les retards de coordination, relever les équipements indisponibles et attribuer la responsabilité des corrections nécessaires.
Un compte rendu utile comporte des constats vérifiables, des actions correctives, un responsable et une échéance de suivi. Un exercice n’améliore durablement la préparation que si les écarts observés donnent lieu à des changements concrets, puis à une vérification de leur efficacité.
La réussite d’une intervention dépend aussi des accès numériques disponibles. Dans une petite municipalité, la compromission d’un compte professionnel peut désorganiser les communications ou exposer des systèmes sensibles, même sans attaque directe contre les installations physiques.
Comment sécuriser les comptes professionnels sans équipe informatique dédiée ?
Une organisation dépourvue d’équipe informatique dédiée peut réduire ses risques en sécurisant d’abord les comptes les plus sensibles. Les mesures prioritaires sont l’authentification multifacteur, la limitation des droits administratifs, l’utilisation d’un gestionnaire de mots de passe et la suppression rapide des accès inutilisés. Ces contrôles restent accessibles à condition de désigner un responsable de leur application.
Les petites municipalités et les services essentiels de proximité ne sont pas protégés par leur taille. Un compte de messagerie compromis peut permettre des tentatives de fraude, l’usurpation d’identité ou la récupération de documents techniques. Un accès distant mal contrôlé peut également créer un risque supplémentaire pour les environnements industriels.
L’attaque n’a pas nécessairement besoin de viser directement un système SCADA. Les comptes d’un fournisseur, d’un prestataire de maintenance ou d’un administrateur peuvent constituer des voies d’accès indirectes lorsque les séparations et les autorisations sont insuffisantes.
La priorité consiste à protéger les comptes à privilèges et les services utilisés pour réinitialiser les identifiants, particulièrement les messageries professionnelles. Lorsque cela est possible, une authentification multifacteur résistante à l’hameçonnage doit être privilégiée pour les accès sensibles.
Les comptes administrateurs doivent être distincts des comptes servant aux tâches quotidiennes. Un employé qui consulte des courriels ou navigue sur Internet ne devrait pas utiliser en permanence des privilèges permettant de modifier la configuration des systèmes.
Les contrôles de cybersécurité de base du Centre canadien pour la cybersécurité fournissent un cadre officiel pour les petites et moyennes organisations. Ils abordent notamment l’authentification renforcée, la séparation des privilèges, la gestion des accès et les sauvegardes.
Un premier contrôle peut être réalisé à partir des interfaces d’administration des services utilisés. Il consiste à recenser les comptes ayant accès aux courriels, aux applications de gestion, aux fonctions de télémétrie et, lorsqu’ils existent, aux dispositifs d’accès distant industriels.
Pour chaque compte, le responsable désigné vérifie son propriétaire, les privilèges accordés, l’activation de l’authentification multifacteur et la dernière activité connue lorsque cette information est disponible. Les comptes d’anciens employés et les accès de fournisseurs dont la mission est terminée doivent faire l’objet d’une révocation contrôlée.
Un gestionnaire de mots de passe destiné à un usage professionnel facilite la création d’identifiants distincts et robustes. Les fonctions de partage sécurisé sont préférables à l’envoi de mots de passe par courriel. Les comptes collectifs doivent être évités lorsqu’une identification individuelle est possible, particulièrement pour les actions administratives sensibles.
Enfin, la protection des comptes doit s’accompagner d’une capacité de récupération. Les moyens d’accès d’urgence, les sauvegardes et les procédures de restauration doivent être conservés dans des conditions sécurisées et vérifiés périodiquement.
Ces pratiques ne remplacent pas une expertise spécialisée pour la sécurisation des réseaux industriels. Elles constituent néanmoins une base de contrôle utile avant d’engager des travaux plus complexes ou de faire intervenir un prestataire externe.
La continuité numérique complète ainsi la protection des installations. Dans les communautés canadiennes éloignées, elle doit également s’articuler avec des solutions énergétiques capables de fonctionner malgré l’isolement géographique.
Batteries lithium-ion ou stockage thermique : quelle solution pour un micro-réseau nordique ?
Les batteries lithium-ion conviennent au stockage de l’électricité nécessaire aux équipements, aux communications et aux systèmes de contrôle. Le stockage thermique répond plutôt aux besoins de chauffage et d’eau chaude. Dans un micro-réseau nordique, le choix dépend donc d’abord de l’énergie réellement nécessaire, puis des contraintes climatiques, de la durée d’autonomie et des capacités locales de maintenance.
Les régions isolées du Nord canadien présentent des conditions particulières : températures très basses, accès logistique parfois saisonnier, demande importante de chauffage et absence possible de raccordement au réseau électrique principal.
Les batteries lithium-ion permettent de conserver une partie de l’électricité produite par des installations éoliennes, solaires ou des générateurs. Elles peuvent contribuer à stabiliser l’alimentation des équipements critiques, à condition que leur puissance, leur capacité et leur système de conversion soient correctement dimensionnés.
Le froid représente toutefois une contrainte technique. Les performances des cellules lithium-ion varient avec leur température, et leur recharge à basse température nécessite des précautions particulières. Les systèmes destinés aux environnements nordiques peuvent donc intégrer une isolation et une régulation thermique qui consomment elles-mêmes de l’énergie.
Le stockage thermique fonctionne selon une logique différente. Il conserve de l’énergie sous forme de chaleur, par exemple dans un réservoir d’eau chaude ou dans un matériau adapté, pour la restituer lorsque le bâtiment en a besoin.
Il peut être intéressant lorsque la demande principale concerne le chauffage ou l’eau chaude sanitaire. Il ne fournit cependant pas directement l’électricité nécessaire à un automate, à une station de télécommunications ou à une pompe électrique. La conversion éventuelle de chaleur en électricité exige un système supplémentaire et doit être évaluée séparément.
| Critère | Batteries lithium-ion | Stockage thermique |
|---|---|---|
| Énergie restituée | Électricité | Chaleur |
| Usages prioritaires | Communications, instrumentation, éclairage, pompage | Chauffage, eau chaude, besoins thermiques |
| Contraintes du froid | Gestion nécessaire de la température des cellules | Isolation et limitation des pertes thermiques |
| Autonomie | Selon la capacité utile, les charges et la gestion thermique | Selon la capacité de stockage, la température et la demande de chaleur |
| Limites | Vieillissement, sécurité, électronique et maintenance spécialisée | Ne remplace pas directement une réserve électrique |
Comparer uniquement le prix par kilowattheure stocké peut conduire à une conclusion trompeuse. Un kilowattheure de chaleur stockée et un kilowattheure d’électricité ne rendent pas le même service. L’analyse doit prendre en compte l’énergie restituée, les pertes et les équipements nécessaires à son utilisation.
Les contraintes logistiques peuvent également orienter le choix. Certaines communautés dépendent de transports saisonniers, de liaisons aériennes ou de routes d’hiver pour l’acheminement des composants. La disponibilité des pièces, la formation des techniciens et les conditions de remplacement d’un équipement lourd peuvent peser autant que ses performances nominales.
Un micro-réseau isolé ne dispose pas nécessairement d’un réseau extérieur auquel vendre ses surplus. La stratégie de stockage doit donc être pensée en fonction de la consommation locale et des possibilités réelles de valorisation des excédents de production.
Dans les communautés dépendantes du diesel, une combinaison d’énergies renouvelables, de batteries et de solutions thermiques peut réduire certains besoins en combustible. Les résultats doivent cependant être établis projet par projet, en tenant compte des conditions météorologiques et de la continuité exigée.
Lorsque plusieurs besoins énergétiques coexistent, l’enjeu devient celui de l’architecture globale du micro-réseau. La fiabilité ne dépend plus d’un seul système de stockage, mais de la coordination entre production, réserves énergétiques, exploitation et gouvernance locale.
À retenir avant de déployer un micro-réseau
- Justifier le projet : comparer l’autonomie locale au raccordement existant ou envisageable en considérant les coûts, les risques et les besoins des services essentiels.
- Concevoir pour les conditions les plus contraignantes : intégrer les périodes de faible production renouvelable, les températures extrêmes, les délais de ravitaillement et les possibilités de panne simultanée.
- Organiser l’exploitation sur la durée : préciser la propriété, les responsabilités de maintenance, la formation et la participation des communautés concernées avant la mise en service.
Comment déployer des micro-réseaux électriques fiables dans les régions isolées du Canada ?
Le déploiement d’un micro-réseau fiable dans une région isolée du Canada nécessite d’évaluer les besoins énergétiques, de diversifier les sources de production, de prévoir les capacités de secours et d’organiser durablement l’exploitation. Sa pertinence dépend du coût et du risque des solutions existantes, des conditions locales et de la participation des acteurs responsables des services desservis.
Un micro-réseau est un système électrique local associant des moyens de production, des charges et, selon l’architecture, des dispositifs de stockage. Il peut fonctionner indépendamment du réseau principal ou, lorsqu’il existe un raccordement compatible, être conçu pour fonctionner aussi en mode isolé.
Le premier choix ne porte pas sur la technologie, mais sur la justification du projet. Lorsque le raccordement au réseau principal est techniquement possible, il faut comparer ses coûts et sa fiabilité avec ceux d’une solution locale. Dans certaines communautés éloignées, les distances, les conditions d’accès ou l’absence de réseau rendent cette comparaison particulièrement importante.
Une architecture fiable peut associer de l’énergie solaire, de l’énergie éolienne, des batteries et une production thermique pilotable, notamment des générateurs diesel existants. Chaque technologie présente des contraintes distinctes : variabilité météorologique, besoins d’entretien, disponibilité du carburant et comportement sous des températures extrêmes.
Le dimensionnement doit partir de scénarios de demande et de production. Pour les fonctions essentielles, il faut notamment examiner la capacité du système à fonctionner pendant une période prolongée de faible production renouvelable et à faire face à la perte d’un composant important.
La fonction d’îlotage permet à un micro-réseau raccordé de se séparer du réseau principal lorsque les conditions l’exigent, sous réserve d’une architecture de protection et de commande adaptée. La reconnexion nécessite ensuite une synchronisation et des vérifications appropriées. Pour une communauté déjà totalement hors réseau, l’enjeu consiste plutôt à maintenir la stabilité électrique locale sans soutien extérieur.
Les choix techniques doivent être associés à une organisation claire. Qui possède les équipements ? Qui décide des priorités en cas de rationnement de l’énergie ? Qui finance le remplacement des batteries ou des composants arrivés en fin de vie ? Qui intervient lorsqu’une panne survient pendant une période où l’accès à la communauté est difficile ?
Ces questions sont particulièrement importantes dans les projets concernant les communautés autochtones. Leur participation à la conception, à la propriété, à la gouvernance et aux retombées économiques ne doit pas être considérée comme un simple complément à la construction des installations.
La formation des opérateurs locaux, les partenariats d’exploitation et la disponibilité des ressources de maintenance contribuent directement à la pérennité d’un micro-réseau. Une installation performante sur le plan technique peut devenir fragile si son entretien dépend exclusivement d’interventions extérieures difficiles à organiser.
Projet canadien : le micro-réseau éolien de Nain, au Labrador
Ressources naturelles Canada documente un projet porté par le gouvernement du Nunatsiavut à Nain, à Terre-Neuve-et-Labrador. Il prévoit l’intégration de deux éoliennes de 1,5 MW chacune et d’un système de stockage par batteries au micro-réseau diesel existant.
La fiche de projet indique une valeur totale annoncée de 40 458 783 dollars canadiens. Les objectifs comprennent la réduction de la dépendance au diesel, le renforcement de la résilience communautaire et les retombées économiques locales. Ces éléments décrivent les caractéristiques et les objectifs du projet, et non des économies ou des performances d’autonomie déjà démontrées.
Ce projet illustre la logique de diversification énergétique pouvant être retenue dans une communauté isolée. Il montre aussi pourquoi les critères techniques doivent être analysés en parallèle avec les objectifs locaux : la réduction de l’utilisation du diesel ne peut être évaluée indépendamment des exigences de fiabilité du service électrique.
Les règles applicables aux micro-réseaux varient selon les provinces et les territoires. Les questions de raccordement, de sécurité électrique, d’autorisation, de tarification et de responsabilités d’exploitation doivent être examinées avec les autorités compétentes et les distributeurs concernés.
Des programmes fédéraux peuvent soutenir certains projets d’énergie propre ou de réduction de la dépendance au diesel dans les communautés rurales et nordiques. Leur admissibilité, leur financement disponible et leurs conditions évoluent : ils doivent être vérifiés au moment du montage du projet, sans présumer qu’un dispositif particulier est encore ouvert.
Avant de prendre une décision d’investissement, un exploitant devrait disposer d’une étude de faisabilité intégrant au minimum les besoins énergétiques, les scénarios de défaillance, la disponibilité des ressources, les exigences réglementaires et les responsabilités de maintenance.
Pour engager une démarche concrète, la première action consiste à réunir les exploitants des services essentiels, les responsables énergétiques et les représentants des communautés concernées afin de valider les besoins de continuité, les dépendances et les scénarios d’autonomie. Cette base commune permet ensuite d’évaluer les architectures possibles sans confondre innovation technologique et garantie de résilience.
Qui est responsable de la protection des infrastructures essentielles au Canada ?
La responsabilité première de la protection des actifs et des services incombe généralement à leurs propriétaires et exploitants. Les gouvernements fédéral, provinciaux et territoriaux, ainsi que les municipalités et les organismes sectoriels, interviennent selon leurs compétences. La Stratégie nationale canadienne sur les infrastructures essentielles repose sur cette responsabilité partagée et sur la coopération entre les acteurs concernés.
Une infrastructure critique peut-elle être protégée contre toutes les interruptions ?
Aucune installation ne peut être considérée comme totalement à l’abri des défaillances. Les protections physiques, la redondance, les systèmes de secours et la cybersécurité réduisent certains risques, mais ne suppriment pas les événements extrêmes ni les causes communes de panne. La préparation doit donc prévoir des fonctions dégradées, des priorités de rétablissement et des procédures de communication avec les usagers.
Comment informer la population lorsqu’un service essentiel est interrompu ?
Une organisation doit préparer plusieurs canaux de communication, car l’électricité et les télécommunications peuvent être touchées simultanément. Les messages doivent préciser les services affectés, les consignes de sécurité, les mesures temporaires et les modalités de mise à jour. Les moyens retenus doivent être compatibles avec les plans locaux d’urgence et accessibles aux personnes qui ne peuvent plus utiliser les services numériques habituels.
Quels critères permettent de déterminer les services à rétablir en priorité ?
La priorité dépend des conséquences prévisibles sur la vie et la santé, de la sécurité publique, du nombre d’usagers touchés, de l’existence de solutions de remplacement et du risque de propagation à d’autres services. Une analyse des dépendances permet de repérer les fonctions dont le rétablissement facilite celui de plusieurs installations. Les responsables doivent également tenir compte des contraintes réglementaires et des besoins des populations vulnérables.
Comment savoir si un plan de continuité est réellement opérationnel ?
Un plan de continuité doit être confronté à des essais et à des exercices documentés. Les responsables doivent vérifier les coordonnées d’urgence, les modalités de décision, la disponibilité des équipements de secours, les procédures manuelles et les possibilités de restauration des systèmes informatiques. Les écarts constatés doivent ensuite donner lieu à des corrections suivies et à de nouvelles vérifications lorsque cela est nécessaire.